Einleitung
Mediacentre ist meine selbst gehostete Plattform für Medien und Daten zu Hause. Sie läuft auf einem dedizierten Ubuntu-Server mit Docker. Ich habe Speicher, Backups, privaten Netzwerkzugriff, Reverse Proxy und das Sicherheitsmodell für Dienste rund um Filme, Fotos, Dateien, Musik, Hörbücher und E-Books konzipiert und betreibe sie.
Dies ist eine private Umgebung für den Haushalt, kein SaaS-Produkt. Die Dienste sind nicht öffentlich im Internet zugänglich.
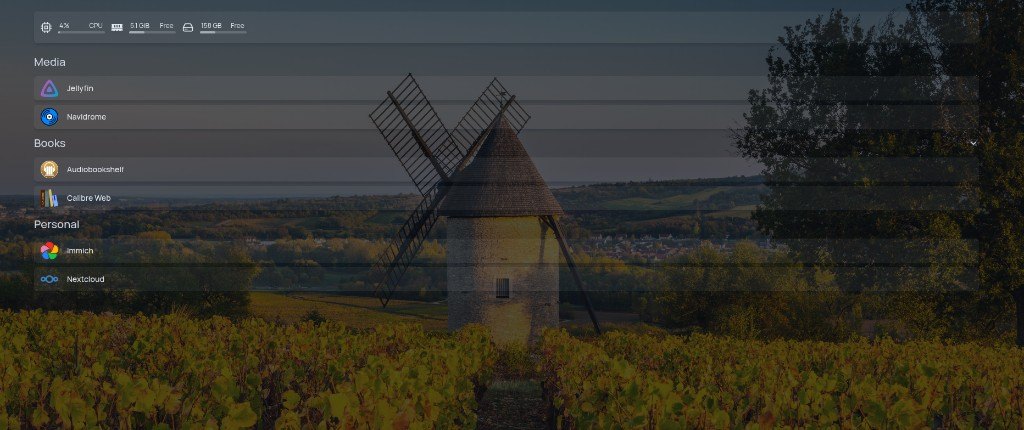
Architektur
Die Plattform läuft auf einem dedizierten Ubuntu 24.04-Server. Docker Compose hostet die Anwendungscontainer. Caddy übernimmt das interne Routing der Dienste und TLS. Der Fernzugriff erfolgt über ein privates VPN, wobei Headscale als selbst gehostete Steuerungsebene dient. Der administrative Zugriff ist auf diese private Umgebung beschränkt.
Linux Software-RAID1 bietet Ausfallsicherheit bei einem einzelnen Laufwerksausfall für Medien- und Anwendungsdaten. Verschlüsselte Restic-Backups schaffen einen separaten Wiederherstellungsweg — RAID ist kein Backup.
Dienste, die ich bereitstelle und betreibe
Ich habe etablierte Open-Source-Anwendungen in einem privaten Stack zusammengeführt. Diese Produkte habe ich nicht selbst entwickelt — ich stelle sie bereit, konfiguriere und betreibe sie.
- Jellyfin — Filme, TV und private Videos
- Immich — Fotos (einschliesslich der Machine-Learning-Funktionen von Immich für die Fotoverwaltung)
- Nextcloud — Dateien / Cloud-Synchronisierung
- Navidrome — Musik
- Audiobookshelf — Hörbücher
- Calibre + Calibre-Web — E-Books
- Homepage — Dashboard
Netzwerk- und Sicherheitsmodell
Der Fernzugriff ist auf ein privates VPN beschränkt, anstatt die Mediendienste direkt dem Internet auszusetzen. Der Host verwendet ein Firewall-Modell, das standardmässig alles verweigert, und der administrative Zugriff ist auf die private Umgebung begrenzt.
Die Dienste werden über internes TLS durch den Reverse Proxy erreicht. Ziel ist ein privater Dienstzugriff mit eingeschränkter Administration — kein öffentlicher Medienserver.
Speicher und Backups
Medien- und Anwendungsdaten liegen auf Linux Software-RAID1, das vor dem Ausfall eines einzelnen Laufwerks schützt. Das bietet Ausfallsicherheit für aktive Laufwerke — ersetzt aber keine Backups.
Nächtliche Restic-Backups werden auf LUKS-verschlüsseltem Backup-Speicher abgelegt. Diese Snapshots ermöglichen innerhalb der Aufbewahrungsfrist die Wiederherstellung nach versehentlichem Löschen oder anderen behebbaren Datenverlusten.
Medienimport und Bibliotheksablauf
Der Server verfügt über ein physisches DVD-/CD-Laufwerk. Für die Verarbeitung von Datenträgern verwende ich unter anderem MakeMKV, HandBrakeCLI, ffmpeg, abcde, cdparanoia und libdvdcss.
Saubere Betriebsabläufe sind wichtiger als die Werkzeugliste:
- Medien werden vor der Aufnahme in die endgültigen Bibliotheken zwischengelagert
- Inhalte werden vor der Freigabe geprüft
- einheitliche Benennungen werden in den Bibliotheken verwendet
- die Herkunft privater Videos bleibt erhalten
- zur Erhaltung privater Videos können Datenträger-Images erstellt werden
- für den Import von Musik und Videos gelten getrennte Abläufe
Wo KI eingesetzt wird — und wo nicht
KI unterstützt den Betrieb der Plattform, ist aber kein Bestandteil der Medienplattform selbst. Ich nutze KI-Werkzeuge, um die laufende Umgebung zu dokumentieren, administrative Änderungen vorzubereiten und zu prüfen, Runbooks zu pflegen, Probleme zu beheben sowie Backups, Firewall und Medienbibliotheken zu betreiben. Privilegierte Änderungen bleiben unter meiner Kontrolle, und Nachweise aus dem laufenden System gelten als verbindliche Quelle.
KI unterstützt bei:
- Dokumentation und Runbooks
- Fehlerbehebung und sicherer Änderungsplanung
- Benennungskonventionen und Abläufen für Medien
- der Prüfung von Backups und Firewall
KI übernimmt nicht:
- das Streaming von Medien oder den Ersatz von Jellyfin / Immich / Tailscale / Caddy
- ungeprüfte Aussagen über das laufende System
- uneingeschränkten privilegierten Zugriff
Das integrierte Machine Learning von Immich ist eine Funktion des Produkts Immich — nicht von mir entwickelt und nicht dasselbe wie der Einsatz von KI-Werkzeugen zur Administration des Servers.
Betriebsphilosophie
Die tägliche Arbeit folgt einem einfachen Muster: Ziel → prüfen → kleinste sichere Änderung planen → Änderung vornehmen → verifizieren → Dokumentation aktualisieren.
Ich gehe sorgfältig mit der Umgebung um. Destruktive Aktionen werden mit Vorsicht angegangen, umfangreiche Dateioperationen vor der Ausführung geprüft und der tatsächliche Systemzustand wird Annahmen vorgezogen. Eine Arbeit gilt erst als abgeschlossen, wenn ihr Ergebnis geprüft wurde.