Warum ich es entwickelt habe
Bewertungen für Cyberversicherungen stützen sich oft stark auf Fragebögen. Diese können allgemein gehalten sein, sind für nichttechnische Führungskräfte schwierig korrekt zu beantworten und schnell nicht mehr aktuell.
Das führt für alle Beteiligten zu Problemen:
- Versicherer können die tatsächliche Sicherheitslage hinter den Antworten nur schwer beurteilen
- Broker können nur schwer einschätzen, was die Antworten eines Kunden konkret bedeuten
- Kunden verstehen möglicherweise nicht, welche Schwachstellen ihre Risikobewertung oder Prämie beeinflussen
SentinelHub soll diesen Prozess verständlicher machen, indem technische Sicherheitsnachweise in eine strukturierte, nachvollziehbare Bewertung überführt werden.
Was ich entwickelt habe
Ich habe das Kernprodukt konzipiert und entwickelt, einschliesslich Firmen-Onboarding, Website-Ermittlung, Sicherheitsprüfungen, Bewertung und Brokerberichten.
SentinelHub folgt einem einfachen Modell: Asset → Target → Check → Result. Dadurch lässt sich jede Feststellung auf die zugrunde liegenden Nachweise zurückführen. Ausgangspunkt sind öffentliche Daten; später können genehmigte interne Daten hinzukommen.
Entwickelt mit Angular, Go/Gin, MongoDB, Auth0 und Docker Compose.
Nachweise zuerst
SentinelHub ist auf Nachweisen aufgebaut und nicht allein auf Antworten aus Fragebögen.
Die Plattform kann öffentlich verfügbare Unternehmensinformationen, Websites, DNS, TLS und weitere internetseitig sichtbare Sicherheitssignale sowie offizielle Schweizer Handelsregisterinformationen wie SHAB verwenden.
Ziel ist nicht, Underwriter zu ersetzen oder Versicherungsentscheidungen zu automatisieren. Vielmehr erhalten die Beteiligten eine bessere Informationsgrundlage für diese Entscheidungen.
KI im Produkt
Ich setze KI dort ein, wo Interpretation einen Mehrwert schafft, nicht dort, wo feste Regeln verlässlicher sind.
SentinelHub sammelt und bewertet Sicherheitsnachweise mit deterministischen Prüfungen. Anschliessend übersetzt KI diese technischen Nachweise in verständliche Erläuterungen für Broker und Kunden ohne technischen Hintergrund.
Die KI erzeugt weder Feststellungen noch berechnet sie den Sicherheitswert. Diese Teile bleiben im Code, damit die Ergebnisse reproduzierbar und prüfbar sind: strukturierte Fakten hinein, verständliche Erläuterungen für Broker heraus.
Funktionen
Unternehmen, Bestand & Interessentenanalyse
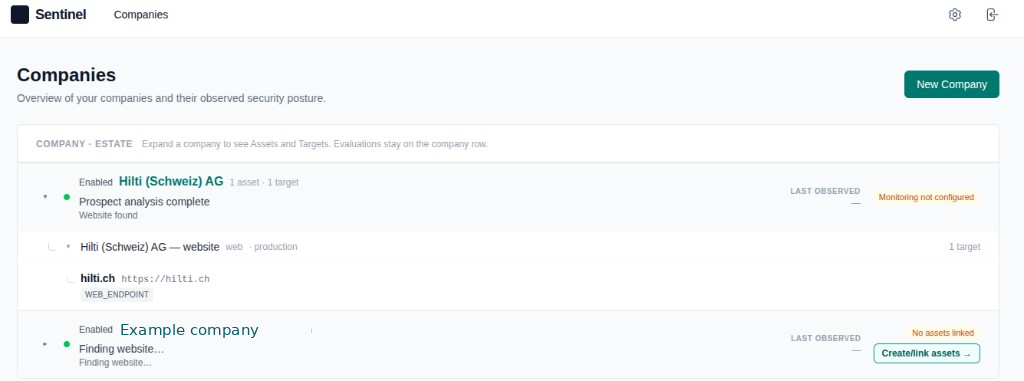
Jedes Unternehmen wird nach seinen öffentlichen Assets und Targets strukturiert. Wird ein Unternehmen hinzugefügt, kann SentinelHub seine öffentliche Website ermitteln und den zu überwachenden Endpunkt vorschlagen.
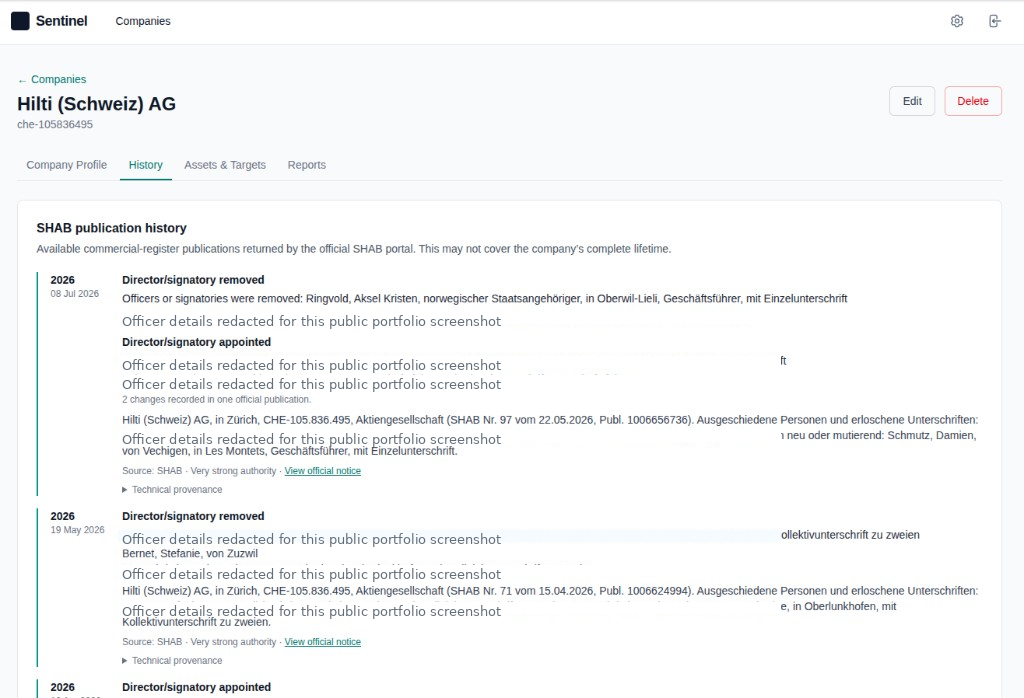
Handelsregisterhistorie (SHAB)
SentinelHub bezieht verfügbare Einträge zur Firmenhistorie aus dem offiziellen SHAB-Portal und stellt Änderungen, etwa bei Verwaltungsräten oder Zeichnungsberechtigten, übersichtlicher dar. Links führen jeweils zurück zur Originalpublikation.
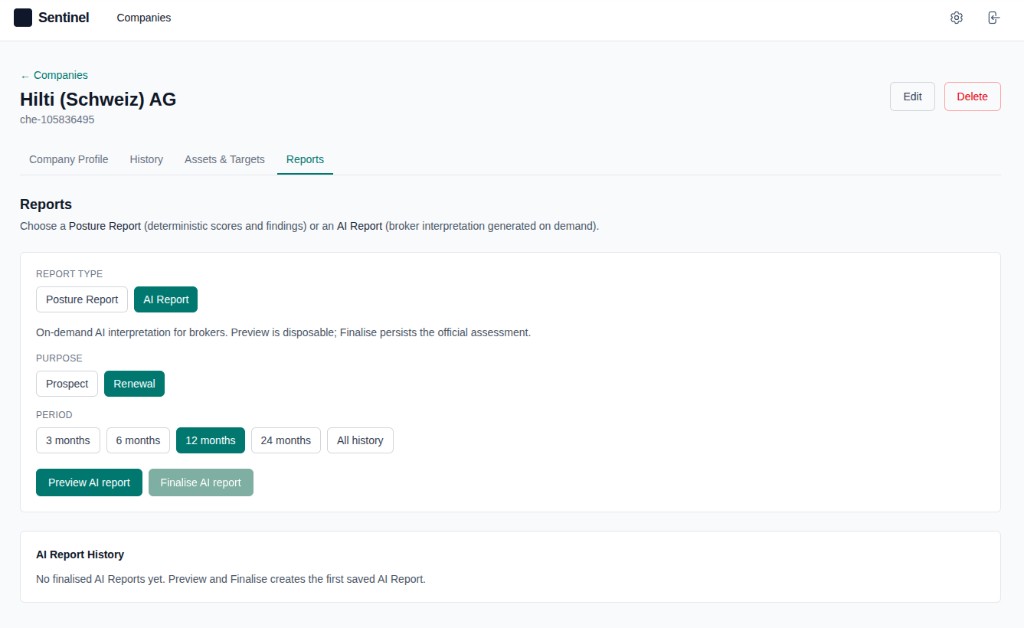
Sicherheitsbericht oder KI-Bericht
Broker können zwischen zwei Berichtstypen wählen:
- Posture Report — die konkreten Sicherheitsfeststellungen und Bewertungen aus den Prüfungen von SentinelHub.
- AI Report — eine allgemein verständliche Interpretation dieser Nachweise für Gespräche mit Interessenten oder bei Erneuerungen.
Architektur
- Nachweise zuerst; die Risikobeurteilung bleibt beim Menschen.
- Passive Prüfungen (TLS, DNS, Header, Verfügbarkeit und Ähnliches) sind normaler Code — reproduzierbar und keine Modellschätzungen.